权限与安全问题报告

Kruvo 处理你的文件并使用工具。请报告可绕过审批、泄露密钥或导致工具超出授权范围操作的缺陷。

报告漏洞

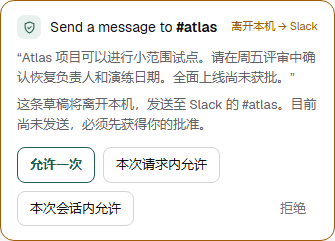
Kruvo 0.3.4 界面 · 演示数据

Kruvo 0.3.4 桌面界面局部,使用演示数据;这不是移动应用。
Kruvo 0.3.4 桌面界面局部,使用演示数据与模拟 Slack。未运行模型、发送消息或执行外部操作;这不是移动应用。

报告漏洞

请把 Kruvo 版本、操作系统和可复现步骤发送到 [email protected]。不要包含 API 密钥、机器人令牌或私人对话。我们会在三个工作日内确认。

范围内

  • 绕过审批或硬性边界。
  • 提示注入控制工具参数。
  • 秘密出现在日志、对话、产物或消息中。
  • 路径遍历、SSRF 或本地 API 暴露。
  • 未经同意或超出已授权网站和应用范围的操作。
  • 安装器、更新器或 kruvo.ai 服务缺陷。

Kruvo 如何限制权限

  • 任何模式都不能降低的硬性边界。
  • 默认拒绝的审查器。
  • 连续拒绝后的熔断机制。
  • 带秘密脱敏的本地审计。
  • 带签名的更新包,由桌面更新器验证。

使用电脑

  • 默认关闭:先在设置中打开全局开关,再按网站或应用逐一同意,可随时撤销。
  • Kruvo 自己的浏览器观察计算后的无障碍树;扩展在隔离世界中读取 DOM 角色与属性,不使用页面自身的 JavaScript。操作前重新验证元素身份。失效的目标需要重新观察或人工审阅;这些检查不保证页面内容保持不变。
  • 被归类为敏感的电脑操作在任何模式下都需在应用中人工批准。无法验证的目标按敏感操作处理。
  • 被屏蔽的类别和你自己的屏蔽列表会在请求到达模型之前生效。
  • 电脑操作与硬性边界审批留在桌面应用中。定时自动化不使用浏览器或桌面应用工具。
  • 在你的浏览器中,扩展只操作 Kruvo 拥有的标签页,不读取、列出或截取其他标签页。仍需同意,并执行网站屏蔽检查与审批规则。
  • 截图会发送给你选择的模型提供方;审计记录保留操作与批准。暂停可阻止后续工作,不能撤回已在执行的操作系统或外部服务操作。
范围外

模型行为和上游依赖漏洞不在范围内,除非它们对 Kruvo 造成具体安全影响。