Permissões e comunicação de vulnerabilidades

O Kruvo trabalha com os teus ficheiros e ferramentas. Comunica falhas que contornem aprovações, exponham segredos ou permitam ações fora das permissões concedidas.

Comunicar uma vulnerabilidade

Interface Kruvo 0.3.4 · dados de demonstração
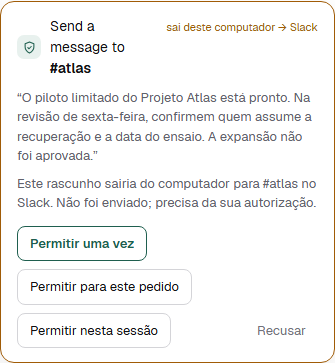
Pormenor da interface desktop do Kruvo 0.3.4 com dados de demonstração; não é uma app móvel.
Pormenor da interface desktop do Kruvo 0.3.4 com dados de demonstração e Slack simulado. Sem execução de modelos, envio de mensagens ou ações externas; não é uma app móvel.

Reportar uma vulnerabilidade

Envia a versão, sistema operativo e passos reproduzíveis para [email protected]. Não incluas chaves, tokens nem conversas privadas. Respondemos em três dias úteis.

Dentro do âmbito

  • Bypasses de aprovação ou limites rígidos.
  • Prompt injection que controla argumentos de ferramentas.
  • Segredos em logs, conversas, artefactos ou mensagens.
  • Path traversal, SSRF ou acesso inseguro à API local.
  • Interação sem consentimento ou fora dos sítios e aplicações autorizados.
  • Falhas no instalador, updater ou serviços kruvo.ai.

Como o Kruvo limita autoridade

  • Limites rígidos que nenhum modo reduz.
  • Reviewer que falha fechado.
  • Circuit breaker após recusas repetidas.
  • Auditoria local com remoção de segredos.
  • Pacotes de atualização assinados, verificados pelo atualizador.

Uso do computador

  • Desligado por defeito: um interruptor global nas Definições e depois consentimento por sítio ou aplicação, revogável a qualquer momento.
  • O browser próprio do Kruvo observa a árvore de acessibilidade calculada; a extensão lê papéis e atributos DOM num contexto isolado, fora do JavaScript da página. A identidade dos elementos é validada de novo antes de agir. Um alvo desatualizado exige nova observação ou revisão humana; estas verificações não garantem que o conteúdo da página permaneça igual.
  • As ações no computador classificadas como sensíveis exigem aprovação humana na app em todos os modos. Alvos que não se conseguem verificar são tratados como sensíveis.
  • Categorias bloqueadas e a tua própria lista de bloqueio aplicam-se antes de um pedido chegar ao modelo.
  • As aprovações de uso do computador e de ações sujeitas a limites rígidos ficam na app. As automações agendadas não usam ferramentas de browser nem aplicações desktop.
  • No teu browser, a extensão só trabalha em separadores do Kruvo: não lê, lista nem fotografa os teus outros separadores. Aplicam-se consentimento, verificação de sítios bloqueados e regras de aprovação.
  • As capturas de ecrã seguem para o fornecedor do modelo que escolheste; a auditoria regista ações e aprovações. Pausar impede trabalho seguinte, não efeitos no sistema operativo ou em serviços externos já em curso.

Fora do programa

Comportamento dos modelos e falhas upstream ficam fora do âmbito quando não criam um impacto específico no Kruvo.